الثقة لا الذكاء: لماذا أصبح عام 2026 العام الذي توقفت فيه الحكومات عن الوثوق بالذكاء الاصطناعي الذي لا يمكنها التحكم فيه

على مدى العقد الماضي، كان مفهوم الاتصالات الآمنة للحكومات يقتصر على اختيار تطبيق مراسلة يتمتع بتشفير قوي. لكن في عام 2026، لم يعد هذا الافتراض صامدًا. فقد أثبتت حادثة "سيجنال جيت" — حيث تسربت نقاشات حكومية حساسة عبر تطبيق مراسلة استهلاكي لم يُصمم أساسًا لأمن الدولة — أن أدوات الراحة الشخصية لا ترقى لمستوى متطلبات الأمن القومي، بغض النظر عن قوة التشفير المذكورة نظريًا.
المشكلة الأعمق التي كشفتها "سيجنال جيت" لا تتعلق بتطبيق بعينه، بل بمن يسيطر على المنصة الأساسية، وما يحدث عندما تكون هذه السيطرة خارج نطاق الحكومة التي تستخدمها. وقد تجلى هذا السؤال بوضوح أكبر بعد بضعة أشهر؛ ففي يونيو 2026، علقت شركة "أنثروبيك" (Anthropic) الوصول إلى نموذجين جديدين من نماذج الذكاء الاصطناعي عالميًا بعد صدور توجيه أمريكي بشأن قيود التصدير، قبل أن تعيد الخدمة بعد ثلاثة أسابيع بمجرد رفع القيود (رواية "أنثروبيك" للأحداث). لم يرتكب مستخدمو تلك النماذج أي خطأ، لكنهم اكتشفوا في الوقت الفعلي أن قرارًا تنظيميًا أجنبيًا يمكنه التدخل في سير عملهم وتعطيله؛ وهو نفس الخطر الذي كشفته "سيجنال جيت"، ولكن على مستوى تقني أعلى.
حادثتان مختلفتان ودرس واحد: إذا كنت لا تأتمن تطبيق دردشة استهلاكي على محادثاتك السرية، فلا ينبغي لك الاعتماد على بنية تحتية لا تسيطر عليها ولا يمكنك تدقيقها لإدارة اتصالاتك الحكومية الحساسة أو عمليات الذكاء الاصطناعي المرتبطة بها.
صُممت منصة RealTyme لتكون البديل الأمثل: اتصالات سيادية مشفرة بالكامل مع ذكاء اصطناعي يعمل على الجهاز نفسه، وهي تقنية تعمل بالفعل لدى وكالات حكومية ووزارات ومنظمات دفاعية، وذلك قبل وقت طويل من تصدر مصطلح "الذكاء الاصطناعي السيادي" لعناوين الأخبار.
البيانات وراء هذا التحول
هذا ليس مجرد انطباع، بل حقيقة تعكسها الأرقام وتتضح وتيرتها المتسارعة.
- أكثر من 90 دولة لديها الآن بيانات رسمية حول السيادة الرقمية، وهو ما يفسره المحللون في TBR على أنه توجه سياسي مستدام وليس مجرد صيحة عابرة — وهو موضوع هيمن على مؤتمر الهاتف المحمول العالمي (Mobile World Congress) لعام 2026 إلى جانب الذكاء الاصطناعي.
- يشير المسؤولون وصناع القرار بشكل متزايد إلى سيادة البيانات والمساءلة والقدرة على التدقيق — وليس مجرد قدرات النماذج التقنية — باعتبارها المخاطر الأساسية عند تبني الذكاء الاصطناعي.
كشف مؤشر ثقة VivaTech لعام 2026 أنه في حين يؤكد 9 من كل 10 مديرين تنفيذيين ثقتهم في الذكاء الاصطناعي،يعترف 4 من كل 10 بأنهم شاركوا بالفعل بيانات سرية مع أدوات لا يثقون بها تماماً. إن الثقة والحذر يتصاعدان في الوقت نفسه، وداخل المؤسسات ذاتها.
وباختصار: يتسارع تبني هذه التقنيات، وتتزايد معه المخاوف بشأن السيطرة عليها. وهذه الفجوة — بين "نحن نستخدم هذه التقنية" و"نحن لا نثق بها تماماً" — هي المساحة التي صُممت البنية التحتية السيادية لسدها.
الشرق الأوسط وأفريقيا: حيث تشهد هذه التحولات أسرع وتيرة
بينما أمضت أوروبا سنوات في مناقشة معنى السيادة الرقمية من الناحية السياساتية، يتعامل الشرق الأوسط وأفريقيا معها كبناء فعلي للبنية التحتية يجري تنفيذه الآن.
دول الخليج تنتقل إلى مرحلة التنفيذ، لا الاكتفاء بالمناقشة.
من المتوقع أن ينمو سوق خدمات البنية التحتية السحابية في منطقة الشرق الأوسط وأفريقيا من حوالي 11.8 مليار دولار في عام 2025 إلى 26.4 مليار دولار بحلول عام 2031،بمعدل نمو سنوي مركب مستدام من خانتين، مع تحول مجمعات الأرباح نحو الحوسبة الجاهزة للذكاء الاصطناعي والسحابة السيادية تحديداً في ظل دفع الحكومات نحو فرض متطلبات توطين البيانات.
لقد انتقلت الإمارات العربية المتحدة بأسرع وتيرة من السياسات إلى الإنتاج: فبناءً على ميثاق الذكاء الاصطناعي الخاص بها، أطلقت أبوظبي بيئة سحابية سيادية موحدة تعالج أكثر من 11 مليون تفاعل رقمي يومياً عبر الخدمات الحكومية، إلى جانب تكثيف إجراءات إنفاذ القانون ضد إساءة استخدام التزييف العميق. وتعمل حكومات خليجية أخرى على بناء نماذج سحابية سيادية مماثلة، حيث تتعامل مع البيانات بالطريقة التي تعاملت بها المنطقة تاريخياً مع الطاقة — كمورد استراتيجي يجب السيطرة عليه، لا الاستعانة بمصادر خارجية لإدارته.
تضع مصر نفسها كمركز إقليمي.
تعمل مصر على تنفيذ استراتيجية متكاملة للسيادة الرقمية تجمع بين السياسات، والجاهزية التقنية، والاستثمار في البنية التحتية، حيث يصف المسؤولون صراحةً السيادة الرقمية بأنها حجر الزاوية للأمن القومي واستمرارية الاقتصاد — مشبهين مراكز البيانات اليوم بما كانت تمثله الموانئ والمطارات لاقتصاد القرن الماضي.
وتتبع دول شمال وغرب أفريقيا النهج ذاته.
معرض جيتكس أفريقيا 2026 في المغرب وضع الذكاء الاصطناعي، والأمن السيبراني، والسيادة التكنولوجية في صميم أجندة القارة الرقمية، في حين صاغ القادة الإقليميون في قمة قادة مجلس سامينا للاتصالات في دبي مفهوم السيادة بـ مصطلحات عملية صريحة — وهي قدرة الدول على اتخاذ قرارات حرة وآمنة واستراتيجية بشأن أنظمتها الرقمية الخاصة، مدعومة بالسياسات والتعاون الإقليمي بدلاً من الاكتفاء بالخطابات.
هذه منطقة لا تُعد فيها السيادة مجرد شريحة في عرض تقديمي للسياسات، بل هي قرار شراء يُتخذ في دورة الميزانية الحالية.
ما الذي يجب أن تعنيه "السيادة" فعلياً
تُستخدم هذه الكلمة بشكل فضفاض؛ حيث يصف العديد من الموردين منتجاتهم بأنها "سيادية" لمجرد وجود مركز بيانات في أوروبا أو الخليج. أما بالنسبة لوكالات الدفاع، أو المؤسسات الخاضعة للتنظيم، أو الجهات الحكومية التي تجري عمليات العناية الواجبة، فلا تكتسب السيادة معناها إلا إذا استوفت قائمة قصيرة من المتطلبات الصارمة:
1. الإقامة الجغرافية للبيانات — بقاء البيانات فعلياً داخل الحدود المعتمدة، وليس مجرد "امتثال على الورق".
2. عدم التعرض لمفاتيح الإيقاف الأجنبية — ألا يمكن تعطيل المنصة أو خفض كفاءتها بموجب توجيه تنظيمي من حكومة لا تخضع لها.
3. القابلية للتدقيق، لا مجرد الوصف — إمكانية مراجعة الوصول، وسلوك النموذج، وتدفقات البيانات عند الطلب، بدلاً من الاعتماد على الثقة.
4. التحكم التشفيري الذي يبقى محلياً — احتفاظ المؤسسة بمفاتيح التشفير وبنية الهوية التحتية، بدلاً من تركها لدى سحابة مورد أجنبي.
5. المعالجة على الجهاز / الحافة حيثما كان ذلك مهماً — تشغيل وظائف الذكاء الاصطناعي الحساسة (مثل النسخ، والترجمة، والتنقيح) دون إرسال البيانات الخام إلى خارج حدود المؤسسة.
6. الجاهزية لما بعد الحوسبة الكمومية — تشفير مصمم ليصمد بمجرد أن تجعل الحوسبة الكمومية معايير اليوم قابلة للاختراق، بدلاً من إجراء تعديلات لاحقة تحت الضغط.
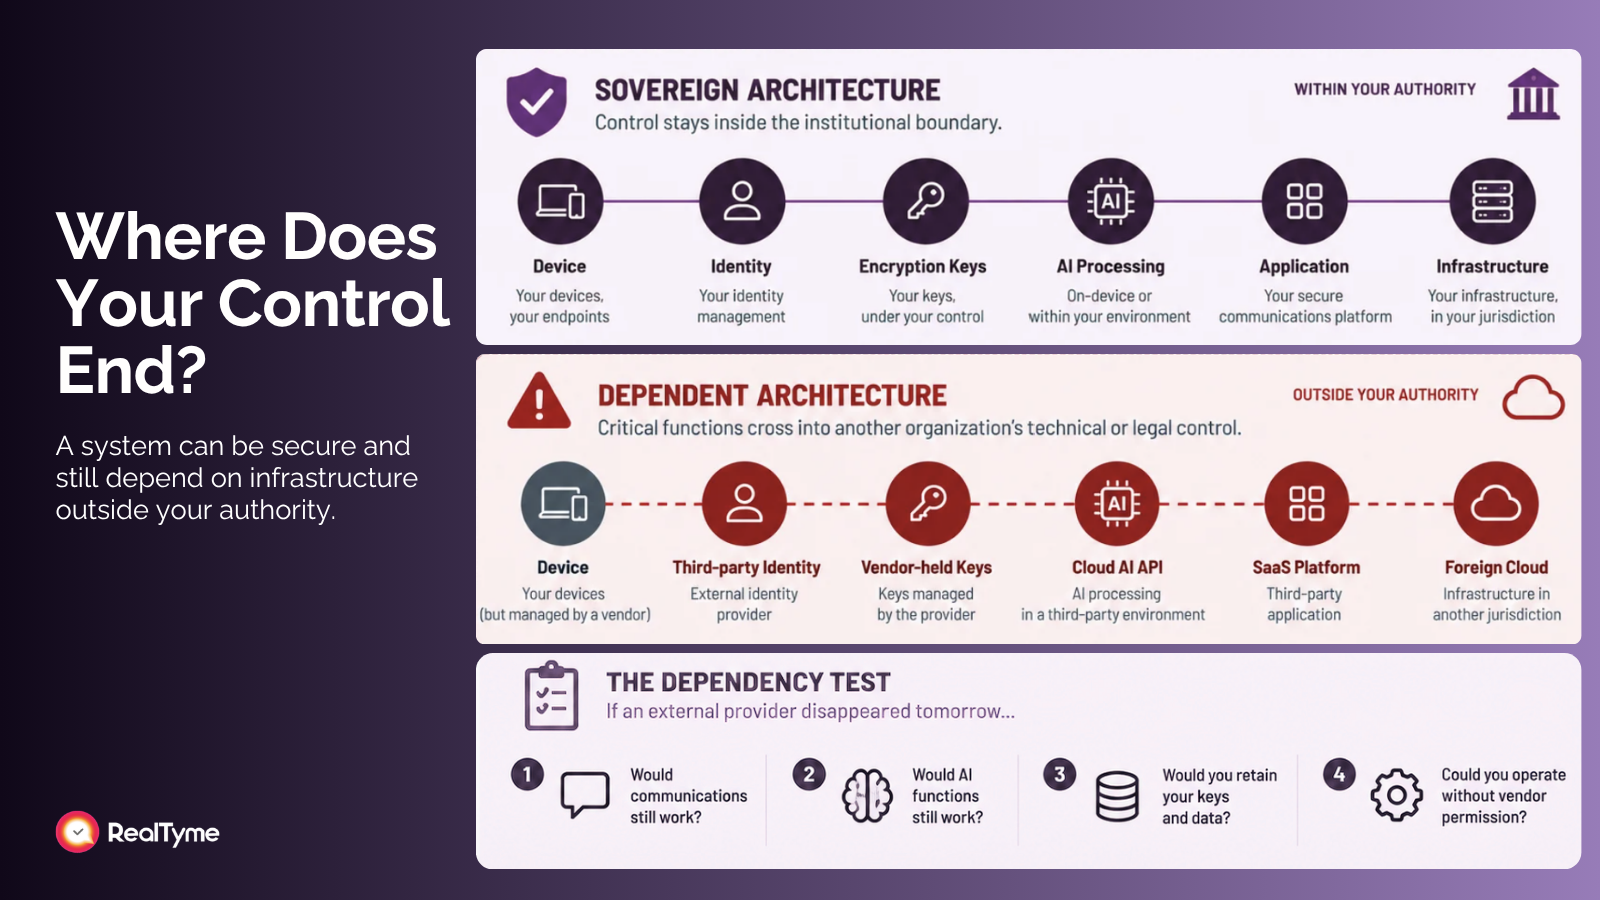
أي شيء أقل من ذلك هو مجرد ادعاء بالسيادة على شريحة عرض، وليس بنية تحتية سيادية قيد التشغيل. أين تنتهي سيطرتك بالضبط؟ عند تفكيك الأمر حسب الطبقة التقنية، يبدو هذا التمييز كما يلي:
كيف تستجيب RealTyme لكل من هذه المتطلبات
سيوافق معظم الموردين على المتطلبات الستة المذكورة أعلاه. وما يميز الإجابة الحقيقية عن شرائح العرض التسويقية هو مدى صمود كل منها أمام أسئلة محددة، لذا يجدر بنا استعراض ما يبدو عليه كل منها في منصة RealTyme السيادية.
فيما يتعلق بمكان تخزين البيانات، يمكن نشر المنصة محلياً أو داخل بيئة سحابية سيادية يختارها العميل؛ مما يعني أن المؤسسة هي التي تقرر مكان وجود بياناتها فعلياً، بدلاً من القبول بالمكان الذي تستضيف فيه البنية التحتية الافتراضية للمورد. هذا التمييز أكثر أهمية مما يبدو: فالعديد من المنصات "السيادية" لا تزال مبنية على سحابة عالمية تابعة لمورد واحد مع إضافة مركز بيانات إقليمي، وهو ما يحل مشكلة الجغرافيا لكنه لا يحل مشكلة السيطرة.
السيطرة هي في الواقع المطلب الثاني، وهي مسألة معمارية وليست تعاقدية. تحتفظ RealTyme ببرمجيات التطبيق، ووحدة تحكم المسؤول، والاستضافة نفسها تحت سيطرة العميل الخاصة بدلاً من طرف ثالث؛ لذا لا توجد نقطة واحدة يمكن لشركة خارجية، أو حكومة لها ولاية قضائية على تلك الشركة، أن تقيد أو تضعف الخدمة من خلالها. هذا هو الفرق العملي بين منصة مستضافة لصالح جهة حكومية ومنصة تُدار من قبلها .
تتجلى القابلية للتدقيق في الجهات التي وثقت بالفعل في المنصة بما يكفي لتشغيلها: فمنصة RealTyme تعمل حالياً مع وكالات حكومية، وعمليات الشراء على هذا المستوى لا تعتمد على وعود المورد بشأن الأمن، بل تتطلب نوعاً من التحقق والمراجعة والوصول المستمر إلى سلوك النظام كما يصفه المطلب الثالث في هذا المقال. فالمنصة التي لا يمكنها الصمود أمام هذا المستوى من التدقيق لا تجتاز تلك المرحلة من الأساس.
تكمن السيطرة التشفيرية في التشفير من طرف إلى طرف ومعالجة البيانات الوصفية. لقد بُنيت المنصة بحيث لا تتسرب أي بيانات وصفية أثناء الاستخدام العادي، وتبقى مفاتيح التشفير وبنية الهوية مع المؤسسة بدلاً من المرور عبر طرف خارجي أو الاحتفاظ بها من قبله. هذا قرار تصميمي مختلف جوهرياً عن تشفير المحتوى مع الاستمرار في إنشاء وتخزين بيانات وصفية حول من تحدث إلى من، ومتى، وكم مرة؛ وهي بيانات وصفية يمكنها بحد ذاتها كشف الكثير بقدر ما يكشفه محتوى الرسالة الذي تحميه.
يتم تلبية مطلب المعالجة على الجهاز من خلال المكان الذي يعمل فيه الذكاء الاصطناعي فعلياً. فمهام مثل النسخ، والترجمة، والرد الذكي، والتنقيح تتم معالجتها على الجهاز نفسه، مما يعني أن المحتوى الحساس الذي تلمسه هذه الوظائف — سواء كان محادثة منسوخة، أو وثيقة مترجمة، أو ملفاً منقحاً — لا يضطر أبداً إلى مغادرة حدود المؤسسة ليتم معالجته بواسطة نموذج موجود على خادم شخص آخر.
وفيما يخص الجاهزية لما بعد الحوسبة الكمومية، فقد تم بناء التشفير ليكون جاهزاً للتعامل مع الحوسبة الكمومية الآن بدلاً من اعتبار الانتقال إليها مشروعاً مستقبلياً. وبالنظر إلى طول فترة بقاء عمليات النشر الحكومية والدفاعية في الخدمة، فإن التشفير المختار اليوم يجب أن يصمد أمام تطورات الحوسبة التي لم تحدث بعد؛ فإجراء تعديلات لاحقة تحت الضغط، بعد أن يصبح فك التشفير الكمومي أمراً واقعاً، هو موقف أكثر صعوبة وخطورة من بنائه منذ البداية.
أسئلة تستحق الطرح على أي مورد لاتصالات سيادية
قراءة ادعاءات كهذه شيء، واختبارها شيء آخر، ولا يتطابق الاثنان دائماً. هناك مجموعة من الأسئلة المباشرة التي تميل إلى التمييز بين المنصة السيادية حقاً وبين تلك التي تبنت المصطلحات فقط.
أولاً، هل يمكن للمورد أن يعرض عليك فعلياً وحدة تحكم المسؤول والاستضافة تحت سيطرتك الآن، في بيئة التشغيل التي ستستخدمها، بدلاً من الإشارة إلى بند في خارطة الطريق أو ميزة مخصصة للمؤسسات الكبرى لم يتم تفعيلها بعد؟
ثانياً، أين تتم إدارة مفاتيح التشفير فعلياً، ومن يملك تحديداً القدرة التقنية على الوصول إلى تلك المفاتيح؟ لا نتحدث هنا عمن يُمنع تعاقدياً من الوصول إليها، بل عمن يستطيع ذلك تقنياً.
ثالثاً، ما هي وظائف الذكاء الاصطناعي التي تعالج البيانات على الجهاز نفسه مقابل تلك التي ترسلها إلى خادم خارجي؟ وإذا كان الأمر يتعلق بالخيار الثاني، فأين يقع ذلك الخادم بالضبط وتحت ولاية أي جهة؟
رابعاً، وهو السؤال الأكثر حرجاً، ماذا سيحدث لبيئة تشغيلك الخاصة إذا أصدرت الدولة الأم للمورد أمراً بالتحكم في الصادرات أو فرضت عقوبات تؤثر على تقنيتها غداً؟ هل سيتغير أي شيء يتعلق بوصولك إلى الخدمة، أو بياناتك، أو استمرارية عملك؟
خامساً، هل يُسمح لك، بصفتك عميلاً، بإجراء اختبار اختراق خاص بك على نسختك من النظام، وهل يتعامل المورد مع هذا الطلب كإجراء طبيعي أم كعمل عدائي؟
سادساً، هل التشفير ما بعد الكمي مطبق بالفعل أم أنه مجرد شريحة عرض في خارطة طريق مستقبلية؟ الإجابة الصادقة على هذا السؤال وحده تخبرك الكثير عن مدى جدية مفهوم "السيادة" مقابل كونه مجرد شعار جذاب في عروض المبيعات.
كل سؤال من هذه الأسئلة يرتبط مباشرة بالمتطلبات الستة المذكورة أعلاه، ومدى استعداد المورد للإجابة عليها بوضوح، دون اللجوء إلى التعميمات، هو بحد ذاته جزء من الإجابة.
ماذا يعني هذا لمشتري القطاعات الحكومية والدفاعية؟
الحقيقة المزعجة للكثير من المؤسسات هي أن معظم ما تستخدمه اليوم — من تطبيقات المراسلة التجارية، ومساعدي الذكاء الاصطناعي للأغراض العامة، وأدوات السحابة المستضافة خارجياً — لم يُصمم أبداً لتلبية هذه القائمة. لقد بُنيت هذه الأدوات للمستهلكين، ثم عُدلت لتناسب المؤسسات، ثم عُدلت مرة أخرى لتناسب القطاع الحكومي. الامتثال اللاحق ليس كالتصميم السيادي منذ البداية.
لقد بُنيت منصة RealTyme بالاتجاه المعاكس: تعاون مشفر بالكامل من الطرف إلى الطرف مع ذكاء اصطناعي يعمل على الجهاز، صُمم منذ اليوم الأول للحكومات ووكالات الدفاع والمؤسسات الخاضعة للتنظيم، وليس كإضافة لاحقة.
إذا كنت تقيم وضع حزمة اتصالاتك وذكائك الاصطناعي الحالي مقابل المتطلبات الستة المذكورة أعلاه، فإن برامجنا تقييم البنية التحتية و بناء القدرات السيادية مصممة خصيصاً للإجابة على هذا السؤال، بدءاً من تدقيق أماكن تواجد السيطرة الفعلية اليوم.
الأسئلة الشائعة
ماذا يعني "الذكاء الاصطناعي السيادي" بالنسبة للحكومات؟
يعني هذا أن المؤسسة هي التي تتحكم في البنية التحتية التي تعمل عليها أنظمة الذكاء الاصطناعي والاتصالات الخاصة بها — من حيث توطين البيانات، ومفاتيح التشفير، وقابلية التدقيق، واستمرارية العمليات — بدلاً من الاعتماد على مزود تجاري أجنبي يمكنه تقييد الوصول أو سحبه من طرف واحد.
لماذا أصبحت سيادة الذكاء الاصطناعي مسألة ملحة في عام 2026؟
في يونيو 2026، أجبر توجيه أمريكي بشأن ضوابط التصدير أحد كبار مزودي الذكاء الاصطناعي على تعليق الوصول إلى نموذجين تم إطلاقهما حديثاً على مستوى العالم، ثم استعادته بعد أسابيع بمجرد رفع تلك القيود. أثبتت هذه الواقعة أن الاعتماد على ذكاء اصطناعي خاضع لسيطرة أجنبية ينطوي على مخاطر تشغيلية حقيقية، وليس مجرد مخاطر سياساتية نظرية.
ما هي المناطق التي تستثمر أكثر في البنية التحتية السيادية في الوقت الحالي؟
تشهد منطقة الشرق الأوسط وأفريقيا حالياً واحدة من أسرع معدلات نمو البنية التحتية السحابية على مستوى العالم، حيث من المتوقع أن يتضاعف حجم السوق من حوالي 11.8 مليار دولار في عام 2025 إلى 26.4 مليار دولار بحلول عام 2031، مدفوعاً ببرامج حكومية في كل من الإمارات وقطر والمملكة العربية السعودية ومصر.
هل يعد واتساب أو سيجنال آمنين بما يكفي للاتصالات الحكومية؟
بشكل متزايد، لا. فقد أظهرت حوادث مثل "سيجنال جيت" (SignalGate) وظهور منصات سيادية مخصصة أن تطبيقات التشفير الموجهة للمستهلكين، مهما كانت جيدة للاستخدام الشخصي، لم تُصمم لتلائم الاتصالات السرية أو تلك المتعلقة بالأمن القومي.
كيف تقيم ما إذا كانت منصة الاتصالات سيادية بالفعل؟
تحقق مما إذا كانت وحدة تحكم المسؤول والاستضافة تحت سيطرة العميل الفعلية، وأين تتم إدارة مفاتيح التشفير مادياً، وأي وظائف الذكاء الاصطناعي تعالج البيانات على الجهاز مقابل تلك التي تعالجها على خادم خارجي، وما إذا كان التشفير ما بعد الكم قد تم تنفيذه بالفعل بدلاً من كونه مجرد خطة مستقبلية. المورد الذي يمكنه الإجابة على هذه النقاط الأربع بوضوح، دون الإشارة إلى خارطة طريق مستقبلية، هو الذي يبني بنية تحتية سيادية بالفعل بدلاً من مجرد وصفها.