السيادة الرقمية في عصر الذكاء الاصطناعي: لماذا لم يعد توطين البيانات كافياً؟
أبرز النقاط
- لم يعد توطين البيانات — أي مكان تخزينها — كافياً لتحقيق السيادة الرقمية؛ إذ تحتاج الحكومات أيضاً إلى السيطرة على التشفير والهوية والذكاء الاصطناعي.
- تطلق RealTyme على هذا المعيار الأوسع اسم السيادة التشغيلية: وهي السيطرة الكاملة على الاتصالات والتشفير والهوية والذكاء الاصطناعي والاختصاص القضائي.
- أصبحت حوكمة الذكاء الاصطناعي جزءاً لا يتجزأ من السيادة الرقمية، نظراً لأن النماذج قد تعالج بيانات حساسة خارج نطاق السيطرة المؤسسية.
- تعد الجاهزية لعصر ما بعد الحوسبة الكمومية مطلباً استشرافياً، مدفوعاً بمخاطر "الجمع الآن وفك التشفير لاحقاً" — معايير المعهد الوطني للمعايير والتقنية (NIST) للتشفير ما بعد الكمي هي المقياس الحالي المعتمد.
أمضت الحكومات العقد الماضي في الاستثمار في توطين البيانات، ومبادرات السحابة السيادية، والتحول الرقمي لتعزيز المرونة الوطنية. ومع ذلك، في عصر الذكاء الاصطناعي والحوسبة الكمومية والمخاطر الجيوسياسية المتزايدة التعقيد، لم يعد تخزين البيانات داخل الحدود الوطنية كافياً بحد ذاته. لقد تغير السؤال الجوهري: لم تعد السيادة الرقمية تتعلق فقط بـ أين توجد المعلومات، بل تتعلق بـ من يتحكم في الأنظمة التي تنشئها وتعالجها وتحميها وتديرها.
السيادة الرقمية تصل إلى نقطة تحول
لسنوات طويلة، كان يُنظر إلى السيادة الرقمية بشكل أساسي من منظور موقع البيانات. فقد سنت الحكومات لوائح تفرض بقاء المعلومات الحساسة داخل الحدود الوطنية، وتبنت المؤسسات العامة استراتيجيات استضافة محلية، واستجاب مزودو الخدمات السحابية لذلك ببناء بنية تحتية إقليمية قائمة على الامتثال.
لقد كان هذا تقدماً حقيقياً، إذ عزز الثقة وقلل من عمليات نقل البيانات العابرة للحدود غير الضرورية، وهو ما يتماشى مع مساعي الاتحاد الأوروبي نحو تحقيق السيادة التكنولوجية، التي تضع مفهوم السيادة في إطار تقليل الاعتماد الاستراتيجي على المزودين الأجانب.
لكن التحول الرقمي غيّر من طريقة عمل الحكومات فعلياً. فقد أصبح الذكاء الاصطناعي جزءاً لا يتجزأ من الإدارة العامة، وأصبحت البنية التحتية الحيوية تعتمد على خدمات رقمية مترابطة بشكل وثيق. كما تتدفق الاتصالات عبر منصات متعددة، بينما تداخلت البنى التحتية السحابية، وخدمات الهوية، وأدوات الأمن السيبراني، وسلاسل توريد البرمجيات في صميم العمليات اليومية.
يمكن لأي دولة ضمان عدم خروج بياناتها عن حدودها الوطنية، ومع ذلك تظل معتمدة على تقنيات أو عمليات أو هياكل حوكمة تقع خارج نطاقها. فقد تُخزن البيانات محلياً، لكن مفاتيح التشفير قد تخضع لسيطرة خارجية. وقد تعتمد خدمات الهوية على مزودين أجانب، وقد يعالج الذكاء الاصطناعي معلومات حساسة خارج نطاق السيطرة المباشرة للدولة، كما قد تأتي تحديثات البرمجيات من ولاية قضائية أخرى، وقد تخضع صلاحيات الوصول الإداري لإطار قانوني مختلف تماماً.
هذه قضايا تتعلق بالحوكمة والمرونة والأمن القومي. إن السيادة الرقمية تدخل مرحلة جديدة تُعرّف بالسيطرة التشغيلية، لا بالجغرافيا وحدها.
توطين البيانات هو الأساس، وليس الغاية النهائية
لا يزال توطين البيانات ركيزة أساسية للأمن السيبراني والامتثال التنظيمي، لا سيما فيما يتعلق بالبيانات الشخصية، والمعلومات المصنفة، والسجلات الصحية، والأنظمة المالية، والبنية التحتية الحيوية؛ وهي المخاوف ذاتها التي تقف وراء معظم متطلبات النشر الحكومي التي نراها اليوم. لكن تلبية متطلبات التوطين لا تضمن السيادة تلقائياً.
تمتلك الأنظمة البيئية الرقمية الحديثة طبقات تمتد إلى ما هو أبعد من التخزين. فكل عملية اتصال، وطلب مصادقة، وتحديث برمجيات، وسير عمل مدعوم بالذكاء الاصطناعي، وعملية تشفير، تعتمد على تكنولوجيا تعمل عبر بنية أوسع. قد تكون البيانات في بيئة سيادية، بينما الآليات التي تؤمنها أو تحللها أو تحكمها ليست كذلك.
إذن، السيادة الرقمية هي في جوهرها مسألة تتعلق بمن يحتفظ بالسلطة الفعلية على التقنيات التي تدعم الإدارة العامة والمرونة الوطنية، وليس مجرد مكان وجود البيانات.
كيف يعيد الذكاء الاصطناعي تعريف السيادة الرقمية
يعيد الذكاء الاصطناعي تشكيل عمل الحكومات بوتيرة غير مسبوقة، من خلال تحسين خدمات المواطنين، ودعم اتخاذ القرار، وتعزيز عمليات الأمن السيبراني، وترجمة الوثائق، وتحليل المعلومات الاستخباراتية، وكشف الاحتيال، وأتمتة الأعمال الإدارية.
لكن معظم المؤسسات التي تتبنى الذكاء الاصطناعي اليوم ترث فجوة في الحوكمة لم تكن سياسات توطين البيانات مصممة لتغطيتها. هناك أربعة أبعاد هي الأكثر أهمية:
استضافة النماذج والولاية القضائية. أين يعمل النموذج فعلياً، وتحت أي سلطة قانونية؟ إن نموذجاً يستضيفه مزود أجنبي — حتى لو كان يمتلك مركز بيانات إقليمياً متوافقاً — قد يظل خاضعاً للولاية القضائية لموطن ذلك المزود، بما في ذلك قوانين مثل قانون السحابة الأمريكي (CLOUD Act) الذي يلزم بالكشف عن البيانات بغض النظر عن مكان وجود الخوادم.
كشف الأوامر (Prompts) والبيانات الوصفية. يولد كل سير عمل مدعوم بالذكاء الاصطناعي أثراً جانبياً يتمثل في: المطالبات، والتضمينات، والسجلات، والسياق المخزن مؤقتاً. غالباً ما تؤمن المؤسسات قنوات الاتصال الأساسية بعناية، متجاهلة أن هذه الطبقة الثانوية قد تخرج بالكامل عن نطاق البنية التحتية السيادية، لتتم معالجتها عبر خطوط أنابيب استنتاج أو ضبط دقيق تابعة لجهات خارجية.
شفافية النموذج ومصدره. يتزايد توقع الجمهور من المؤسسات العامة بتقديم تفسيرات للقرارات التي يساهم الذكاء الاصطناعي في اتخاذها، بدءاً من كشف الاحتيال وصولاً إلى التحليل الاستخباراتي. يتطلب ذلك معرفة كيفية تدريب النموذج، والبيانات التي شكلته، وما إذا كان سلوكه قابلاً للتدقيق، وليس فقط ما إذا كان أداؤه جيداً.
استمرارية العمليات. إن قدرة الذكاء الاصطناعي التي تخضع لخارطة طريق أو تسعير أو تغييرات في سياسات بائع خارجي تعد تبعية كغيرها من التبعيات. فإذا تم إيقاف نموذج ما، أو سُحب الوصول إليه، أو تغيرت شروطه، فقد تفقد المؤسسات التي تعتمد عليه في سير عملها الحيوي قدراتها دون سابق إنذار.
لا شيء من هذا يعد سبباً لتجنب تبني الذكاء الاصطناعي، بل هو سبب لطرح أسئلة أكثر دقة قبل نشره. نقطة انطلاق مفيدة لأي مؤسسة تقيم قدرات الذكاء الاصطناعي: أين يتم تشغيله، ومن يمكنه الوصول إلى ما يعالجه، وهل يمكن تفسير سلوكه، وماذا يحدث إذا انتهت العلاقة مع المزود؟ إذا لم يكن لأي من هذه الأسئلة الأربعة إجابة واضحة، فهذه فجوة في السيادة، وليست مجرد تفصيل تقني.
لم يعد من الممكن فصل السيادة الرقمية عن حوكمة الذكاء الاصطناعي. لقد امتد النقاش الآن ليتجاوز موقع البيانات إلى موقع الذكاء نفسه، والذكاء الاصطناعي الموثوق يتطلب بنية تحتية موثوقة وتحكماً تشغيلياً حقيقياً. وهذا جزء كبير من سبب انضمام RealTyme إلى مؤتمر معهد الأمم المتحدة لبحوث نزع السلاح (UNIDIR) العالمي حول الذكاء الاصطناعي والأمن والأخلاقيات في جنيف، حيث تم التعامل مع الاتصالات السيادية وحوكمة الذكاء الاصطناعي كوجهين لعملة واحدة في السياسات.
صعود السيادة التشغيلية
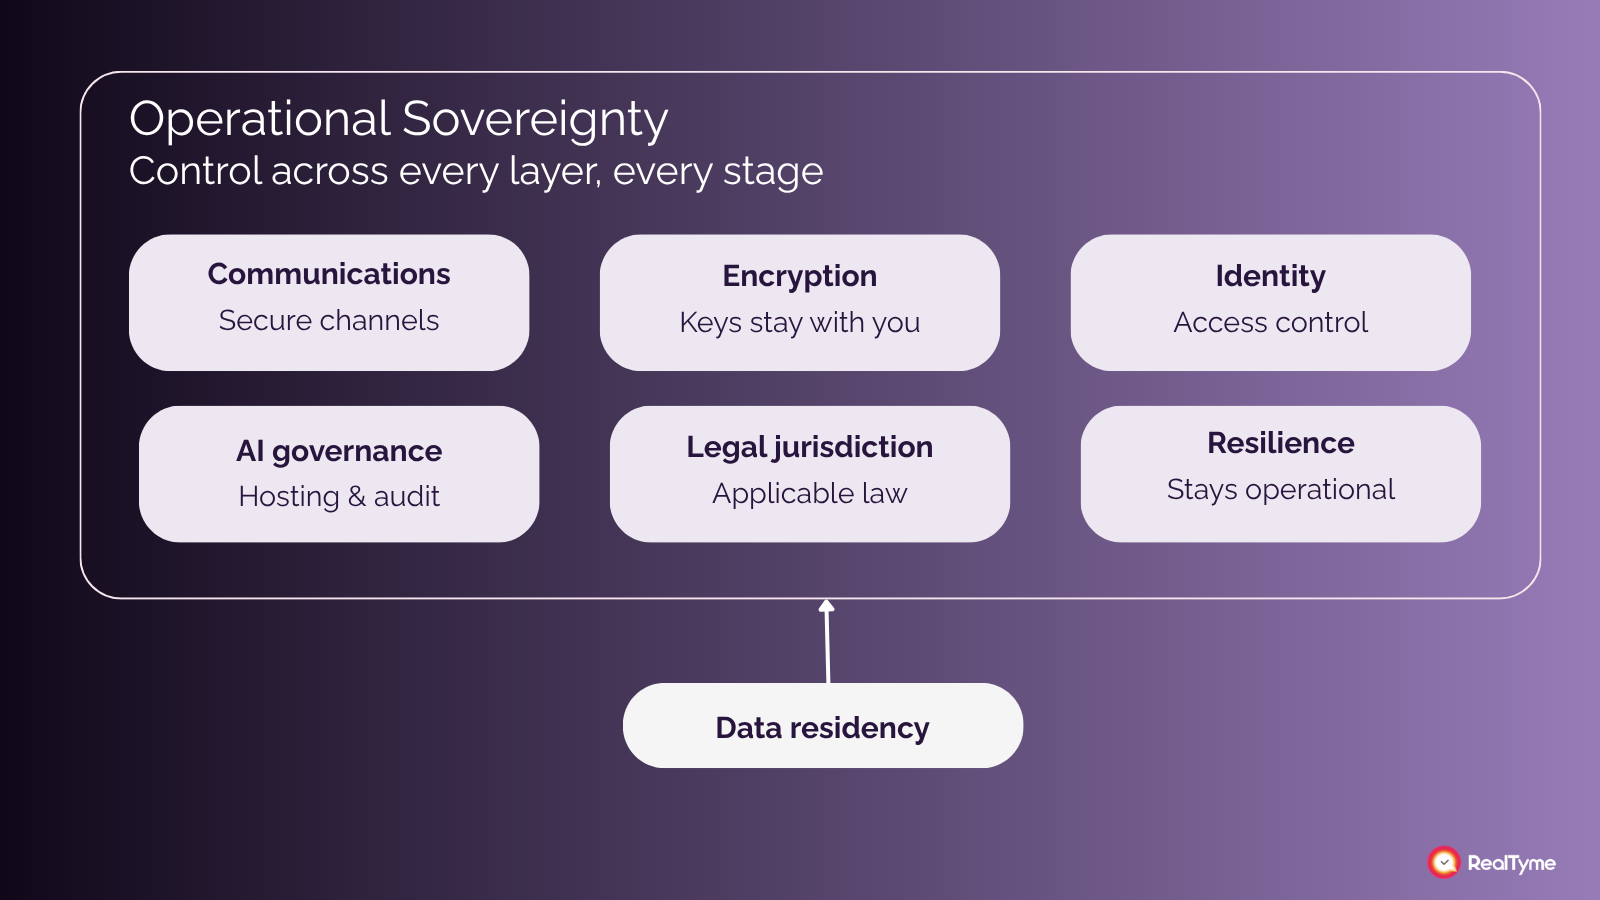
في RealTyme، نطلق على هذا المعيار الأوسع اسم السيادة التشغيلية: وهي قدرة الحكومات والمنظمات على الحفاظ على تحكم فعال في كل طبقة استراتيجية من نظامها البيئي الرقمي، وليس فقط في مكان استضافة البنية التحتية محلياً أو عزلها عن الإنترنت، بل في كيفية إدارتها طوال دورة حياتها.
يشمل ذلك الاتصالات، والتشفير، وإدارة الهوية، وحوكمة البرمجيات، والتحكم الإداري، والذكاء الاصطناعي، والاختصاص القضائي، والمرونة التشغيلية، والاستقلال التكنولوجي طويل الأمد. هذه ليست تخصصات تقنية منعزلة، بل هي مجتمعة تحدد ما إذا كانت المؤسسات قادرة على مواصلة العمل بأمان واستقلالية مع تغير الظروف.
تكمل السيادة التشغيلية سيادة البيانات بدلاً من استبدالها. فتوطين البيانات هو الأساس، بينما تتطلب المرونة المستدامة التحكم في الأنظمة التي تحيط بتلك البيانات وتحميها.
لماذا تعد الاتصالات الآمنة قدرة وطنية استراتيجية
تبدأ كل قرارات الحكومة بالتواصل؛ بدءاً من تنسيق الاستجابة للطوارئ، وحماية البنية التحتية الحيوية، وإدارة الأمن القومي، ودعم الدبلوماسية، وصولاً إلى تقديم الخدمات العامة. لقد تحولت منصات التواصل من مجرد أدوات إنتاجية إلى بنية تحتية وطنية استراتيجية، وأصبحت مرونتها اليوم تشكل ركيزة أساسية لثقة المؤسسات واستمرارية العمل الحكومي.
الأمن وحده لا يمثل الصورة الكاملة. تحتاج الحكومات إلى الثقة بأن اتصالاتها تظل تحت سيادتها الكاملة، وأن التشفير الذي يتحكم فيه العميل يحمي المراسلات طوال دورة حياتها، وأن السلطة الإدارية تتسم بالشفافية، وأن الذكاء الاصطناعي يعزز السيطرة المؤسسية بدلاً من تقويضها.
تظهر الفجوة بين "التشفير" و"السيادة" بوضوح عند التعامل مع الحوادث الأمنية. فالحكومات التي تدير اتصالاتها على مستوى مجلس الوزراء عبر بنية تحتية سيادية تسجل أوقات استجابة أسرع بكثير للتهديدات الأمنية، وعدد حوادث تسريب بيانات أقل مقارنة بتلك التي تعتمد على منصات مستضافة خارجياً. الفرق هنا لا يكمن في قوة التشفير، بل في القدرة على اتخاذ إجراء فوري عند تلقي تنبيه دون انتظار عمليات التصعيد الخاصة بطرف ثالث.
اختبار سريع لأي منصة تواصل قيد الدراسة: في حال حدوث اختراق في الساعة الثانية صباحاً، هل يمتلك فريقك صلاحية الوصول والقدرة على الاستجابة فوراً، أم أن الأمر يعتمد على بائع في منطقة زمنية وولايّة قضائية أخرى؟
الاستعداد لعصر ما بعد الحوسبة الكمومية
سرّعت الحوسبة الكمومية الجهود العالمية لتحديث التشفير، مدفوعة بإدراك أن المعلومات المشفرة اليوم قد تظل حساسة بعد عقد من الزمن. ويطلق باحثو الأمن على هذا الخطر اسم "الجمع الآن، وفك التشفير لاحقاً" — حيث يقوم الخصوم بجمع البيانات المشفرة اليوم تحسباً لفك تشفيرها بمجرد نضوج القدرات الكمومية. أنهى المعهد الوطني للمعايير والتقنية (NIST) معاييره الأولى لتشفير ما بعد الكم في عام 2024، مما منح الحكومات معياراً ملموساً للبدء في عملية الانتقال.
بالنسبة للحكومات التي تتعامل مع المعلومات السرية، وبيانات الأمن القومي، والسجلات الصحية، والأنظمة القضائية، والبنية التحتية الحيوية، لا تعد هذه مشكلة أمن سيبراني تقليدية، بل هي مسألة مرونة طويلة الأمد. إن الجاهزية لعصر ما بعد الكم تعني أن قرارات البنية التحتية التي نتخذها اليوم يجب أن تدعم معايير الأمن المستقبلية دون تعطيل العمليات الحالية.
بدأ هذا التوجه يظهر بالفعل في اللوائح التنظيمية، وليس فقط في الأبحاث. فكلاً من توجيه الاتحاد الأوروبي (NIS2) وقانون المرونة التشغيلية الرقمية (DORA) يدفعان الكيانات الخاضعة للتنظيم نحو مرونة تشفير استشرافية، وبدأت سلطات الأمن السيبراني الوطنية تطالب الوكالات بتقديم جداول زمنية واضحة للانتقال بدلاً من مجرد إبداء النوايا.
ثلاثة أسئلة تستحق الطرح عند تقييم أي منصة تواصل اليوم:
هل تدعم المنصة التشفير الهجين (الخوارزميات التقليدية بالإضافة إلى خوارزميات ما بعد الكم) حالياً، بدلاً من كونها مجرد بند في خارطة طريق مستقبلية؟
هل يمكنها الانتقال إلى معايير جديدة دون الحاجة إلى استبدال البنية التحتية بالكامل؟
وهل توجد خطة موثقة تحدد الأنظمة التي يجب أن تتعامل مع البيانات الحساسة طويلة الأمد أولاً؟
بناء السيادة الرقمية بالتصميم
يتعامل الجيل القادم من البنية التحتية الرقمية مع السيادة كمبدأ تصميم أساسي، وليس كخطوة امتثال تُطبق بعد النشر. وهذا يعني دمج الحوكمة، والمرونة، والأمن، والتحكم التشغيلي مباشرة في صلب البنية التحتية، لأن السيادة لا يمكن تحقيقها لاحقاً من خلال خيارات البنية التحتية وحدها.
في RealTyme، يرتكز نهجنا في تأمين الاتصالات على هذا المبدأ: نماذج نشر مرنة، وتشفير يتحكم فيه العميل، وتعاون مشفر بالكامل من الطرف إلى الطرف، وجاهزية لما بعد الحوسبة الكمومية، وقدرات ذكاء اصطناعي تساعد المؤسسات على الابتكار دون فقدان السيطرة على المعلومات الحساسة. يجب أن تعزز التكنولوجيا استقلالية المؤسسات، لا أن تخلق تبعيات جديدة.
من يتحكم في مستقبلك الرقمي؟
تكمن السيادة الرقمية عند تقاطع الأمن السيبراني، والذكاء الاصطناعي، والتحول الرقمي، والمرونة الوطنية، والثقة العامة. لقد تجاوز النقاش مسألة مكان تخزين المعلومات ليصل إلى من يحكم التشفير، ويتحكم في الذكاء الاصطناعي، ويدير دورات حياة البرمجيات، ويمتلك السلطة الإدارية.
الحكومات التي ستقود الموجة القادمة من التحول الرقمي لن تكون بالضرورة تلك التي تمتلك أكبر مراكز بيانات أو أسرع عمليات انتقال إلى السحابة. بل ستكون تلك التي تحافظ أنظمتها الرقمية على الحوكمة، والمرونة، والشفافية، والتحكم التشغيلي تحت سلطة المؤسسة بشكل كامل.
لا تزال إقامة البيانات ضرورية، لكنها لم تعد كافية بمفردها.
هل أنت مستعد لتقييم السيادة التشغيلية لمؤسستك؟ تحدث إلى فريقنا لمناقشة نموذج نشر مصمم وفقاً لمتطلبات الحوكمة الخاصة بك، أو انضم إلى مجتمعنا للتواصل مع قادة القطاع العام الآخرين الذين يعملون على معالجة الأسئلة ذاتها.
الأسئلة الشائعة
ما هي السيادة الرقمية؟
السيادة الرقمية هي قدرة الحكومة أو المؤسسة على الحفاظ على السيطرة على بنيتها التحتية الرقمية، وبياناتها، واتصالاتها، وتقنياتها الحيوية. وهي تمتد إلى ما هو أبعد من تخزين البيانات لتشمل الحوكمة، والاختصاص القضائي، والتشفير، وإدارة الهوية، والتحكم التشغيلي، مما يضمن بقاء الأصول الرقمية الاستراتيجية خاضعة لسياسات المؤسسة ومتطلباتها الأمنية الخاصة.
ما الفرق بين إقامة البيانات والسيادة الرقمية؟
تتعلق إقامة البيانات بالموقع المادي الذي تُخزن فيه البيانات، وعادة ما يكون ذلك لتلبية المتطلبات التنظيمية. أما السيادة الرقمية فهي أوسع نطاقاً: فهي تتعلق بمن يتحكم في التقنيات التي تخزن تلك البيانات وتعالجها وتؤمنها وتحكمها. يمكن للمؤسسة تلبية متطلبات الإقامة مع الاستمرار في الاعتماد على بنية تحتية أو خدمات تشفير أو ذكاء اصطناعي أو أنظمة إدارية خاضعة لسيطرة أجنبية.
لماذا تزداد أهمية السيادة الرقمية؟
تعمل الحكومات على تسريع التحول الرقمي في ظل مواجهة تهديدات سيبرانية أكثر تعقيداً، وعدم يقين جيوسياسي، وتطورات سريعة في الذكاء الاصطناعي. ومع تزايد اعتماد الخدمات العامة على البنية التحتية الرقمية، يصبح التحكم التشغيلي في الاتصالات، والهوية، والتشفير، والحوكمة أمراً جوهرياً للمرونة والأمن الوطني.
كيف يؤثر الذكاء الاصطناعي على السيادة الرقمية؟
يطرح الذكاء الاصطناعي تساؤلات جديدة حول الحوكمة، نظراً لاحتمالية معالجة المعلومات الحساسة بواسطة نماذج مستضافة أو خاضعة لجهات خارج نطاق السيطرة المباشرة للمؤسسة. تحتاج الحكومات إلى رؤية واضحة حول أماكن تشغيل نماذج الذكاء الاصطناعي، والجهات المالكة لها، وكيفية معالجة البيانات، وما إذا كانت المعلومات الحساسة تظل محمية طوال دورة حياة الذكاء الاصطناعي، مما يجعل حوكمة الذكاء الاصطناعي جزءاً جوهرياً من السيادة الرقمية.
ما هي السيادة التشغيلية؟
السيادة التشغيلية هي إطار عمل RealTyme للسيادة الرقمية باعتبارها قدرة تشغيلية وليست مجرد مسألة تتعلق بموقع البيانات. وهي تصف قدرة المؤسسة على الاحتفاظ بسيطرة فعلية على الاتصالات، والتشفير، والهوية، والذكاء الاصطناعي، والبنية التحتية، والحوكمة، والاختصاص القضائي، والمرونة التشغيلية طوال دورة حياة أنظمتها الرقمية.
لماذا تعتبر الاتصالات الآمنة ضرورية للسيادة الرقمية؟
تدعم الاتصالات الحكومية الأمن القومي، والاستجابة للطوارئ، والبنية التحتية الحيوية، والدبلوماسية، والرعاية الصحية، والإدارة العامة. وتتطلب حمايتها أكثر من مجرد التشفير؛ فهي تتطلب حوكمة شاملة للنشر، والهوية، والوصول الإداري، وملكية مفاتيح التشفير. وهذا ما يجعل الاتصالات الآمنة عنصراً أساسياً في البنية التحتية الرقمية السيادية.
ما هو الدور الذي تلعبه التشفير ما بعد الكم في السيادة الرقمية؟
من المتوقع أن تجعل الحوسبة الكمومية بعض طرق التشفير الحالية عرضة للاختراق بمرور الوقت. لذا، تعمل الحكومات التي تحمي المعلومات ذات احتياجات السرية طويلة المدى على الاستعداد للانتقال إلى التشفير ما بعد الكم من الآن، من خلال بناء أمن مقاوم للكم في بنيتها التحتية لدعم السيادة الرقمية في المستقبل.
كيف يمكن للحكومات تعزيز السيادة الرقمية؟
من خلال الجمع بين الاتصالات الآمنة، والأمن السيبراني القوي، والحوكمة الشفافة، والبنية التحتية المرنة، وإدارة الهوية، والتشفير الذي يتحكم فيه العميل، وحوكمة الذكاء الاصطناعي المسؤولة، والمرونة التشفيرية طويلة المدى، بدلاً من التركيز فقط على مكان تخزين البيانات.


